【フィッシングメール対策】実際に届いた偽メールの手口と見分け方
この記事でわかること
- なぜ、公開していないメールアドレスにまでフィッシングメールが届くのか
- 実際に届いた偽メール4種類(Xserver・アメックス・さくらインターネット・GMOあおぞらネット銀行をかたるもの)の具体的な手口
- 一度クリックしてしまうと、何が起きるのか(同じ文面・同じ送信元ドメインが姿を変えて何度も送られてきた実体験)
- 今日からできるフィッシングメール対策と、万一クリックしてしまった場合の対処法
半年ほど前、2026年の春ごろからでしょうか。筆者(田上)の仕事用の個人メールアドレスに、フィッシングメールが届くようになりました。
会社の問い合わせ窓口用アドレス(info@)ならまだ分かります。でも、名刺交換した相手や取引先、サービス購入時・ウェビナー登録時くらいにしか伝えていない個人アドレスに届くのは、正直なところ不思議でなりません。
今回は、実際に届いたフィッシングメールの実例と、クリックしてしまった後に何が起きたかという生々しい体験、そして中小企業として押さえておきたいフィッシングメール対策をお伝えします。
1. フィッシングメールとは?なぜ「知らないはずのアドレス」に届くのか
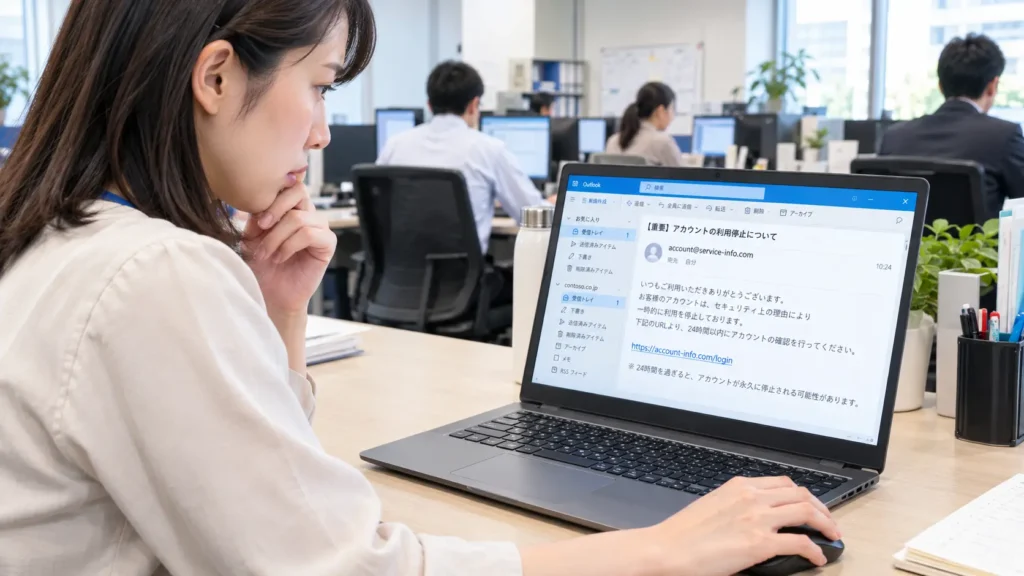
フィッシングメールとは、実在する企業やサービスになりすまして送られる偽メールのことです。本物そっくりの件名・デザインでメールを送りつけ、偽サイトに誘導してID・パスワードやクレジットカード情報を盗み取ります。
フィッシング対策協議会「2026年8月 フィッシング報告状況」によると、同月の報告件数は82,338件。前月から約24.5%増加しています。
では、なぜ公開していないアドレスに届くのか。正直、断定はできません。ただ、次のような可能性が考えられます。
- 過去に情報漏洩を起こした何らかのサービスから、アドレスが流出・売買された
- 名刺交換やサービス登録先の情報がどこかで流出した
- ドメイン(makoto-biz.com)ごと、よくある命名パターン(役職名+会社名など)で自動生成・総当たりされている
「自分は気をつけているから大丈夫」ではなく、「知らない間に届く」のが今のフィッシングメールの怖さだと痛感しています。
2. 実際に届いた、4種類のフィッシングメール
事例①:Xserverをかたる「ドメイン更新」メール(送信元を変えて計3通)
2026年10月7日12時23分、noreply@bluelightdatabases.nlという送信元から、こんな件名のメールが届きました。
件名:【XServerアカウント】■重要■ XServerドメイン更新に関する請求書
本文には「お支払い方法が承認されませんでした」「ドメインの更新を完了できませんでした」とあり、更新手続きへのリンクが貼られています。一見、リンクの表示はhttps://secure.xserver.ne.jp/...と、本物のXserverのURLに見えます。しかし、実際のリンク先(href)はledsverkauf.deという、Xserverとは無関係なドイツのドメインでした。
弊社はHP制作事業で多くのお客様のドメインを管理しています。「本当に更新が止まったら大変だ」という心配が先に立ち、このリンクをクリックしてしまいました。
さらに同じ日の14時33分と16時53分には、contact@email.kurasoo.comという別の送信元から、一字一句ほぼ同じ文面のメールが2通届きました。驚いたのは、このときのリンクの作り方です。ボタンの飛び先が、偽サイトのドメインを直接見せるのではなく、https://www.google.co.jp/share.google?...というGoogleの共有リンク機能を経由していました。「google.co.jp」という聞き覚えのあるドメインを一度挟むことで、リンク先を確認したつもりになっても見破りにくくなる、一段階巧妙になった手口です。
送信元ドメインを変えながら、同じ文面を繰り返し使っていることから、使い捨てのテンプレートを使い回す「フィッシングキット」のようなものが出回っている可能性があります。
事例②:アメックスをかたる「限定ギフト」メール
同じく10月7日の未明4時43分、info@lendingindiana.comという送信元から、会社の問い合わせ窓口アドレス(info@)宛に届いたのがこちらです。
件名:【重要】プラチナ・カード会員様限定 特別ギフトのお受け取り期限が近づいております
「120,000ボーナスポイント」「非売品の限定ゴルフクラブ2本セット」など、いかにも魅力的な特典が並んでいます。エントリー用のリンク先はph-hiyangplus.com。もちろんアメリカン・エキスプレスとは一切関係のないドメインです。
「うますぎる話」「豪華すぎる特典」は、フィッシングの典型的な釣り餌です。
事例③:さくらインターネットをかたる「決済エラー」メール
9月14日未明4時37分には、info@daihou-jp.comから、こんなメールも届いていました。
件名:【重要】決済エラーに伴うお支払い手続きのお願い(さくらインターネット)
このメール、実は決定的な作り間違いの跡が残っていました。
【ご請求番号】 115{{RANDOM_NUM99}}284
{{RANDOM_NUM99}}という、本来は自動で数字に置き換わるはずのテンプレートの変数名が、そのまま本文に残っていたのです。
事例④:GMOあおぞらネット銀行をかたる「不審ログイン通知」メール
10月9日14時46分、notice@admin.wells-insurance.co.jpという送信元から、こんなメールが届きました。
件名:普段と異なる環境からログインが行われました
「普段と異なる環境から下記の日時にログインが行われました」として、ログインページへのボタンが貼られています。本文には実在するGMOあおぞらネット銀行の住所(東京都渋谷区道玄坂1-2-3渋谷フクラス)やフリーダイヤルまで記載され、一見本物そっくりです。
しかし、ここにも作りの粗さがありました。
・ログイン日時: 2026/09/10 06:40
メールが送られてきたのは2026年10月9日。ログイン日時は、その約1か月も前の日付でした。 使い回したテンプレートの日付を更新し忘れたのでしょう。実在する会社情報を本物そのまま使われると一見信じてしまいそうになりますが、こうした細部の矛盾が、見破る手がかりになります。
3. クリックしてしまうと、何が起きるのか(実体験)
事例①のXserverの偽メールをクリックした後、明らかに同じ種類のフィッシングメールの頻度が増えました。
さらに10月7日の夜8時ごろ、別のメールのボタンをまた押してしまったようです。すると、翌10月8日の1日だけで、office@admin.wells-insurance.co.jpという新しい送信元から、5通ものメールが届きました。
そして10月9日、同じadmin.wells-insurance.co.jpというドメインから、今度はnotice@というアドレスで、GMOあおぞらネット銀行をかたるメールが3通(14:46、14:53、15:29)、まったく同じ内容で届きました。
つまり、わずか2日間で、同じドメインから計8通。しかも、1つの送信元が「保険関連」から「銀行」へと、かたるブランドを変えてきたことになります。
これは何を意味するのでしょうか。
「クリックした」という行動そのものが、攻撃者にとって価値ある情報になっている可能性があります。「このアドレスは反応する=生きている、かつ騙されやすい」という情報が、何らかの形で共有・転売され、次から次へと違う企業名をかたる新しい攻撃者(あるいは同じ攻撃者の使い回し)に狙われるようになるのではないか——そう感じざるを得ない増え方でした。
同じドメインがブランドだけを着せ替えて何通も送ってくる様子、そして事例①のように送信元を変えながら同じ文面が繰り返し使われている様子を見ると、攻撃者が一つひとつ丁寧に作っているというより、テンプレートの文面だけをすばやく差し替えて量産しているような印象を受けます。IPA「情報セキュリティ10大脅威 2026」の組織編では、今回新たに「AIの利用をめぐるサイバーリスク」が3位に選出されました。生成AIによって、文面の作成やブランドの使い回しが従来よりはるかに簡単になっている可能性は、十分に考えられます(※これは推測であり、今回のメールの作成方法そのものを特定したものではありません)。
「そんな手間をかけるくらいなら、真面目に働いて稼いでほしい」というのが、正直な感想です。
4. 個人の問題ではなく、企業の問題として
ここまでは個人の体験談ですが、これが「個人」ではなく「会社」として引っかかってしまうと、話は一気に深刻になります。
弊社では、IT活用の相談窓口として、実際にお客様企業からフィッシングメールや不正アクセスに関するご相談をいただくことがあります。特に、社員10〜20人規模の企業は、事業規模がそれなりに大きい一方で、専任のIT担当者がいないケースが多いのが実情です。
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月発表)によると、同期間のランサムウェア被害報告件数は123件。そのうち中小企業が79件と、約64%を占めています。被害企業への調査では、調査・復旧費用が1,000万円以上という回答が約6割にのぼりました。
IPA「情報セキュリティ10大脅威 2026」の組織編でも、1位はランサム攻撃、3位はAIの利用をめぐるサイバーリスク(初選出)、5位は機密情報を狙った標的型攻撃、10位はビジネスメール詐欺。いずれも、入り口は社員が踏んだ1通のフィッシングメールであることが少なくありません。
ニュースでは上場企業の情報漏洩・サイバー攻撃が頻繁に取り上げられますが、規模の小さい企業ほど、気づいたときには手遅れになりやすい。だからこそ、本当に気をつけたいテーマです。
5. 今日からできるフィッシングメール対策
対策① メール内のリンクは、まずクリックしない
今回の事例からも分かる通り、表示されているURLと実際の飛び先が違うことがあります。サービスにログインする必要があるときは、メールのリンクではなく、普段使っているブックマークや、検索して公式サイトに直接アクセスしてください。
なお、リンク先がgoogle.co.jpのような聞き覚えのあるドメインに見えても、そこが最終的な行き先とは限りません。 短縮リンクや共有リンクを経由して、まったく別のサイトに転送される手口もあります。見た目のドメインだけで安心しないでください。
対策② 送信元のドメインを確認する。会社情報が本物でも油断しない
bluelightdatabases.nlやadmin.wells-insurance.co.jpのように、名乗っている会社名と送信元のドメインが一致していないケースがほとんどです。
今回のGMOあおぞらネット銀行の事例のように、本文中の住所や電話番号が本物そのままでも、送信元ドメインが別物であれば偽物です。「会社情報が正しいから安心」とは判断しないでください。
対策③ 日付や数字の矛盾をチェックする
さくらインターネットの事例では{{RANDOM_NUM99}}という未置換のテンプレート変数、GMOの事例では「送信日より1か月前のログイン日時」という矛盾がありました。細部の不自然さは、量産されたフィッシングメールを見抜く有効な手がかりです。
対策④ 「うますぎる話」「緊急性をあおる文言」を疑う
「限定ギフト」「アカウント停止」「本日中に」など、焦らせる・欲を刺激する表現は典型的な手口です。一呼吸おいて、落ち着いて確認する習慣をつけてください。
対策⑤ クリックしてしまった後の対応を決めておく
万一リンクを開いてしまった、情報を入力してしまった場合は、次の対応を速やかに行ってください。
- 該当サービスのパスワードをすぐに変更する(同じパスワードを使い回している他サービスも)
- クレジットカード情報を入力してしまった場合は、カード会社に連絡し利用停止・再発行を依頼
- セキュリティソフトでパソコン全体をスキャンする
- 社内で共有し、同じメールが他の社員にも届いていないか確認する
よくある質問(FAQ)
Q1. フィッシングメールは、公開していないアドレスにはなぜ届くのですか?
断定はできませんが、過去の情報漏洩事件によるアドレスの流出・売買、名刺交換やサービス登録情報の流出などが考えられます。「自分は気をつけているから届かない」とは言い切れないのが実情です。
Q2. 一度クリックしてしまったら、もう手遅れですか?
内容によります。リンクを開いただけであれば、情報を入力していない限り被害に直結しないケースも多いです。ただし、今回の実体験のように、クリックのたびに新しい送信元・新しいブランドのフィッシングメールが増えることがあるため、セキュリティソフトでのスキャンや、関連サービスのパスワード変更は念のため行ってください。
Q3. 本文の会社情報が本物でも、偽メールと判断してよいのですか?
はい。今回のGMOあおぞらネット銀行の事例のように、実在する住所・電話番号がそのまま使われているケースが増えています。 会社情報の正しさだけで安心せず、必ず送信元のメールアドレスと、リンクの実際の飛び先を確認してください。
Q4. 社員10〜20人規模の会社ですが、何から始めればよいですか?
まずは「メール内のリンクは安易にクリックしない」「不審なメールは一人で判断せず共有する」という2つのルールを決めるだけでも効果があります。専任のIT担当者がいない場合は、外部の相談窓口を頼ることも選択肢です。
まとめ
- フィッシングメールは、公開していないアドレスにも届くようになっている
- 「表示URLと実際の飛び先が違う」「送信元ドメインが名乗る会社と不一致」「本文の日付・数字に矛盾がある」が見分けるポイント
google.co.jpのような信頼できそうなドメインが、転送用の踏み台として使われることもある- 会社情報(住所・電話番号)が本物でも、送信元ドメインが別物なら偽物
- クリックという行動自体が、新たな攻撃者・新たなブランドに狙われるきっかけになり得る(2日間で同一ドメインから計8通、2ブランドを確認)
- 中小企業にとっても他人事ではなく、ランサムウェア被害の約64%は中小企業が占めている(警察庁調べ)
- 専任のIT担当者がいない企業こそ、基本的なフィッシングメール対策を押さえておきたい
関連記事
公衆Wi-Fiのセキュリティリスクについては、以下のコラムでも解説しています。 ▶ フリーWi-Fi危険|Microsoftが警告するハッカーの新手口と今日からできる対策
不審なメールにお困りの際は、ご相談ください
「このメール、怪しいのか本物なのか判断がつかない」「社内でフィッシングメールらしきものが届いた」。そんなときは、株式会社誠までお気軽にご相談ください。専任のIT担当者がいない企業様の相談窓口として、日頃からこうしたご相談に対応しています。
著者プロフィール
田上 寛(たのうえ ひろし)/株式会社誠 代表取締役
名古屋を拠点に、中小企業のIT活用・DX推進を支援。HP制作・SEO対策・集客改善・採用支援から、クラウド移行・業務自動化・セキュリティ対策まで幅広く対応する。業種を問わず経営者と並走するスタイルで、現場目線の課題解決にあたっている。